Kunden spør om informasjonssikkerhet. Ha svaret klart.
Gratis NIS2-egenvurdering for norske virksomheter. 56 spørsmål, rundt 15 minutter, og dere ser med en gang hvor dere står.
- Ingen registrering for å begynne
- Data lagret i EU (Stockholm)
- Ingen sporingscookies
Gratis å bruke. Oppfølging med handlingsplan og styrerapport: 990 kr/mnd uten mva.
Spørsmål 1 av 56
Art. 21(2)(a)
Risikoanalyse og informasjonssikkerhetspolicy
Har virksomheten en dokumentert informasjonssikkerhetspolicy?
Velg et nivå og se det i diagrammet.
Ofte begynner det med at noen spør.
En kunde ber om sikkerhetsdokumentasjon
Send kunden en lenke til sikkerhetsprofilen deres – gratis, og uten å sende dokumenter. Det er en egenvurdering, ikke en sertifisering.
Les om kravene i leverandørkjedenStyret vil vite hva NIS2 betyr for dere
Få modenhet per kravområde og de største gapene på én side.
Se en eksempelrapport (PDF)Dere vet ikke om dere er omfattet
Fire spørsmål om sektor, størrelse og kunder gir svar på 60 sekunder.
Sjekk omfangetFra første svar til styrerapport.
Vurderingen og resultatet er gratis. Oppfølging er for dere som vil lukke gapene og dokumentere fremgangen.
- 1
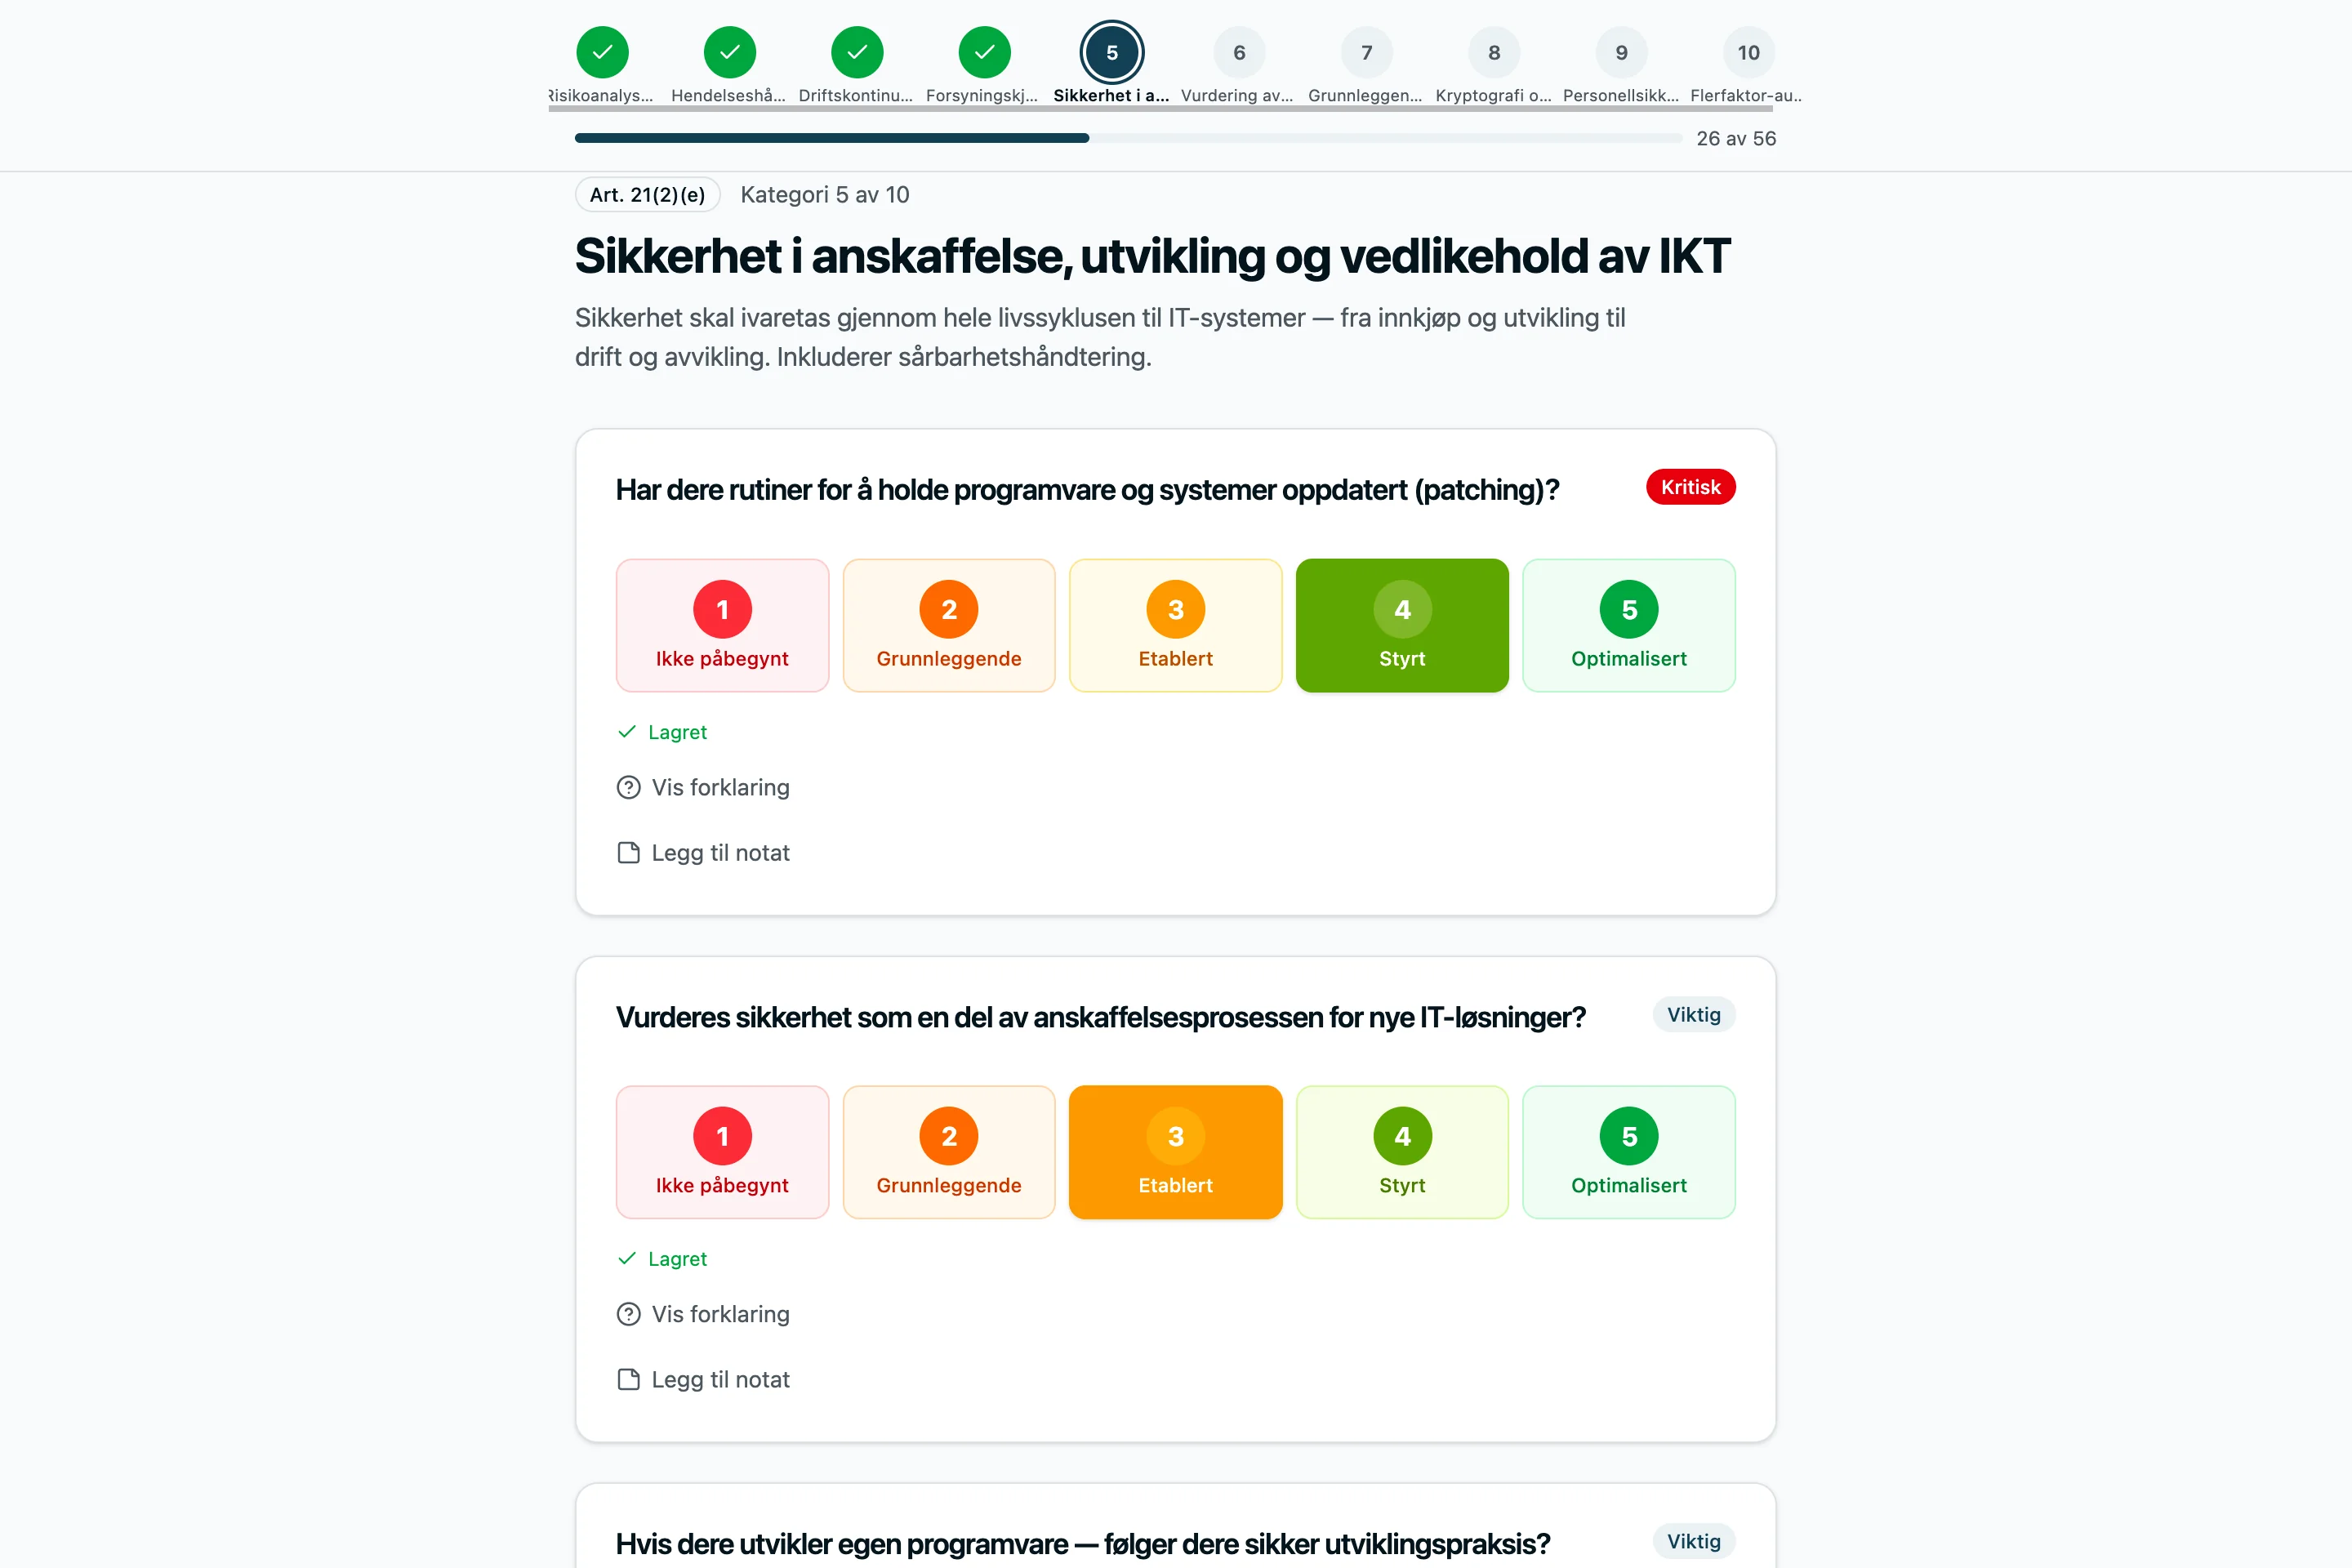
Svar på spørsmålene
Gratis56 spørsmål skrevet for ledere. Velg et nivå fra 1 til 5. Svarene lagres underveis.
- 2
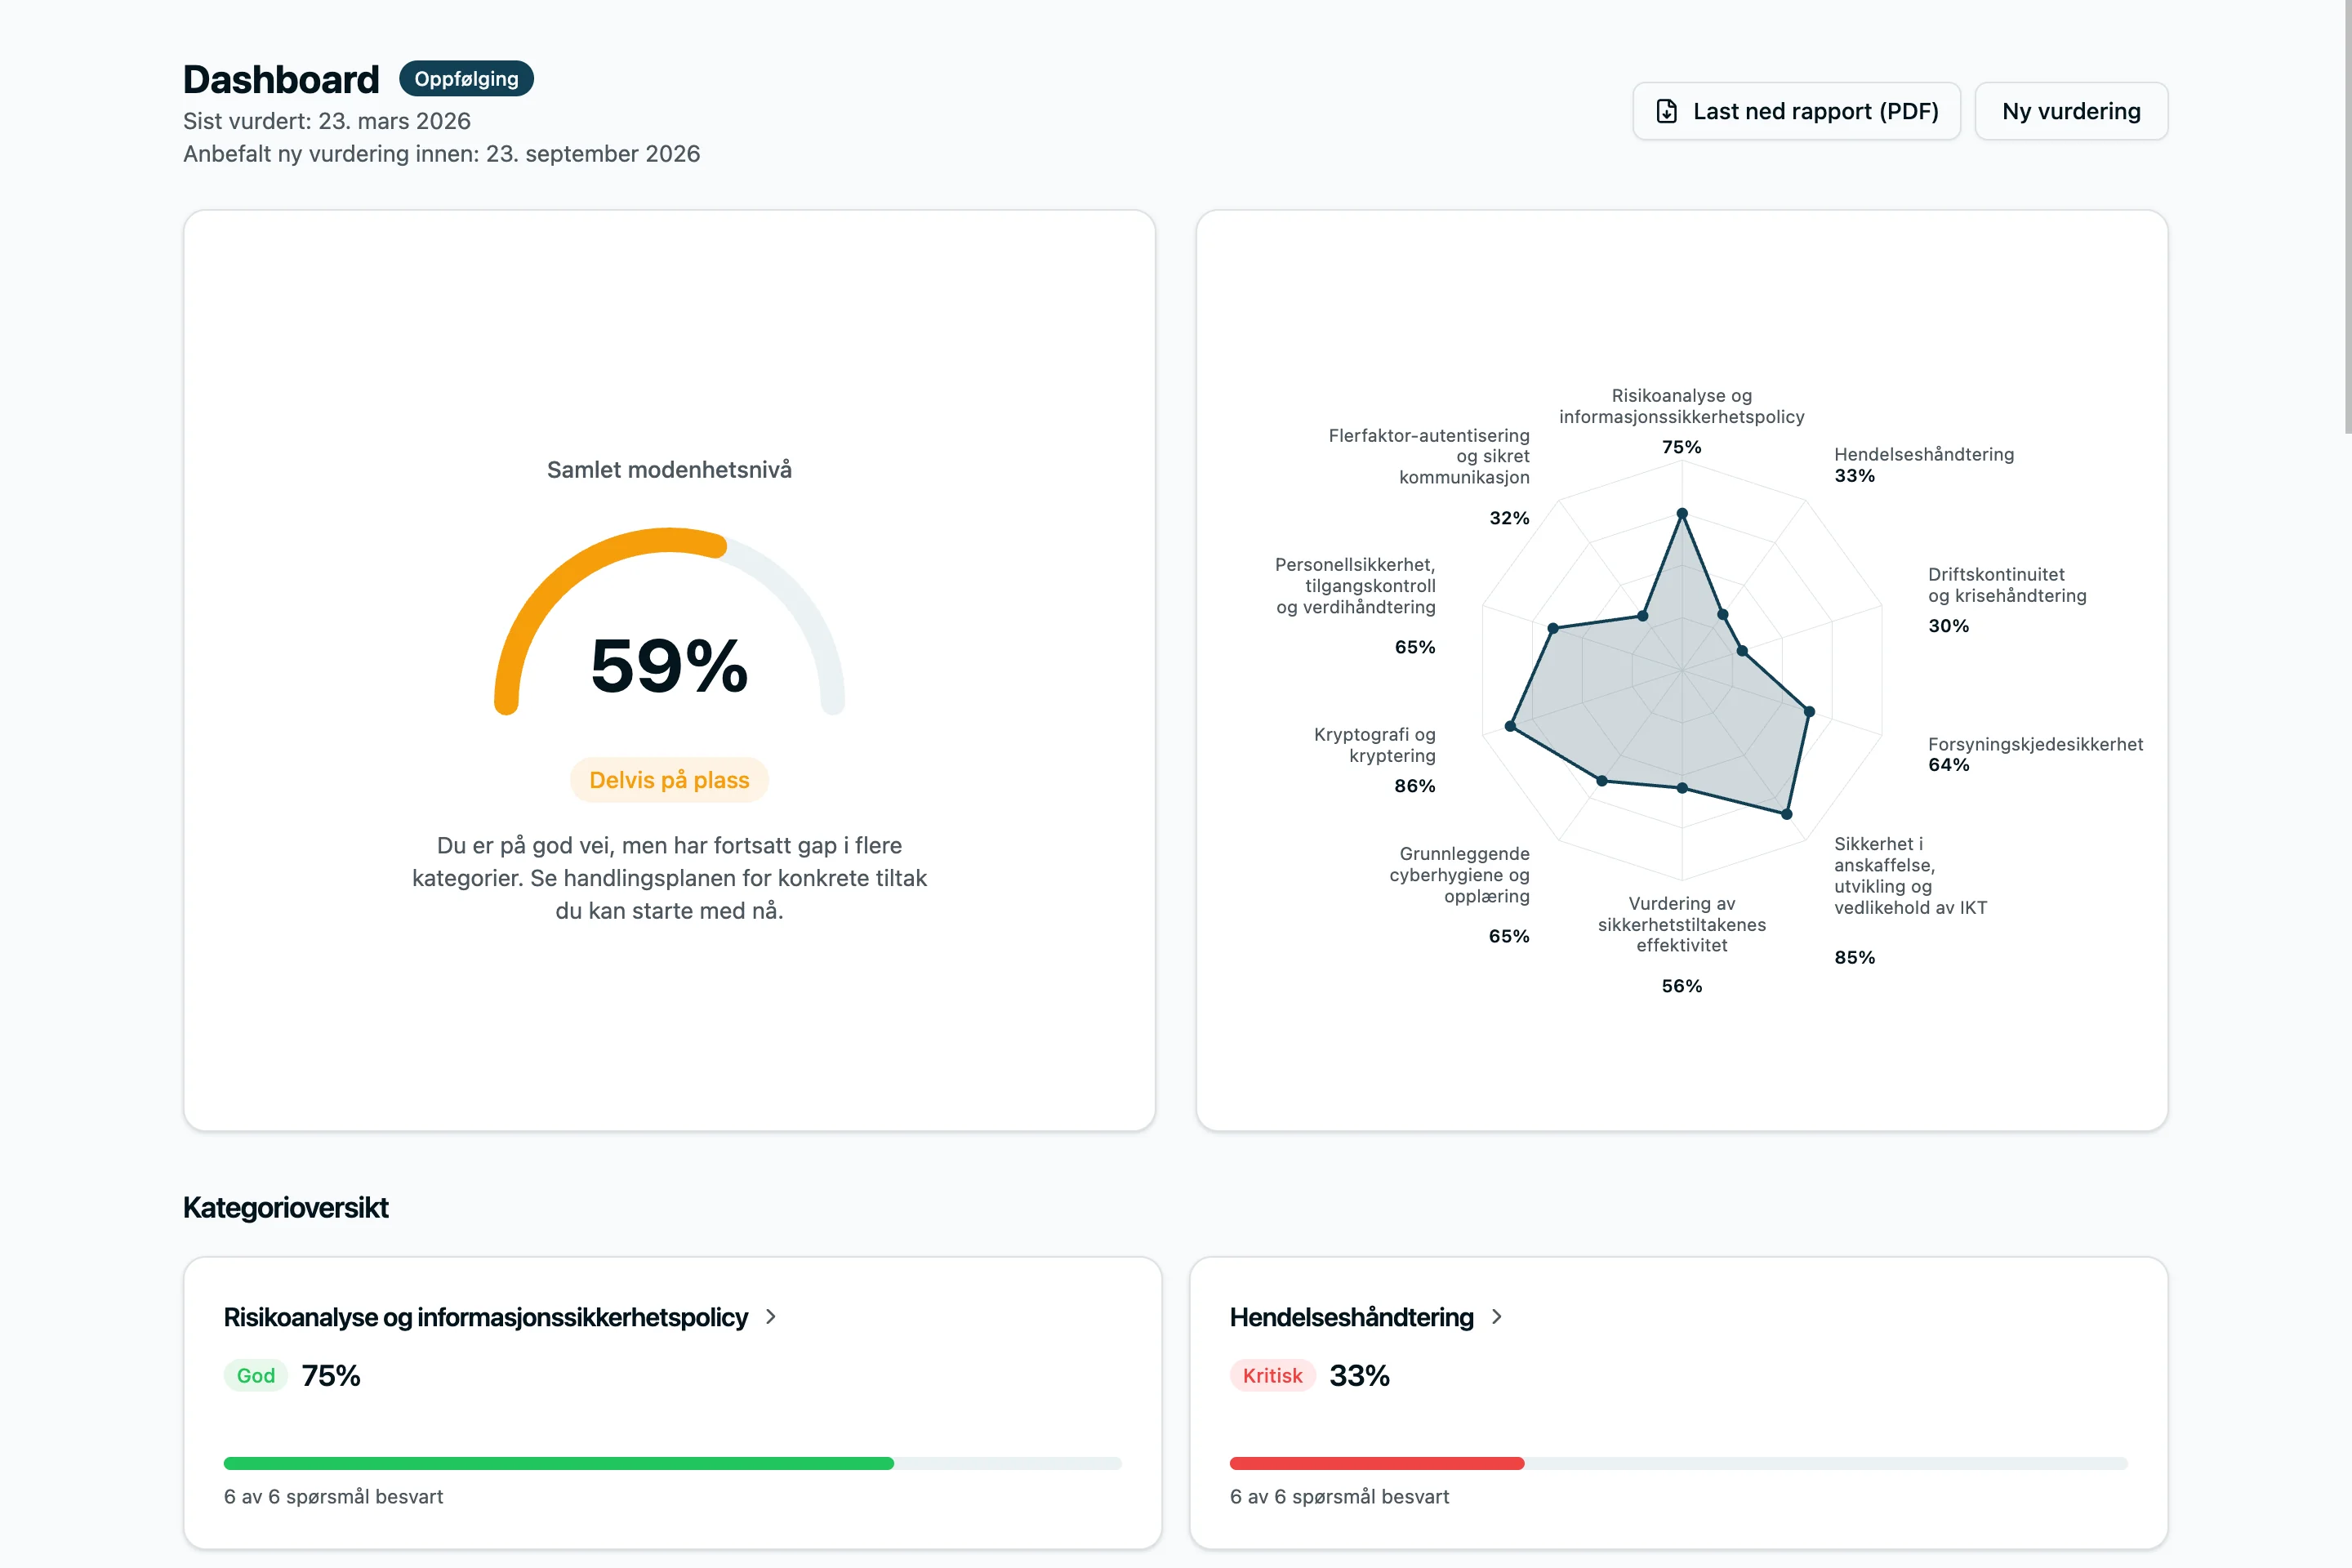
Se hvor dere står
GratisRadardiagram og trafikklys for alle 10 kravområdene, med en gang.
- 3
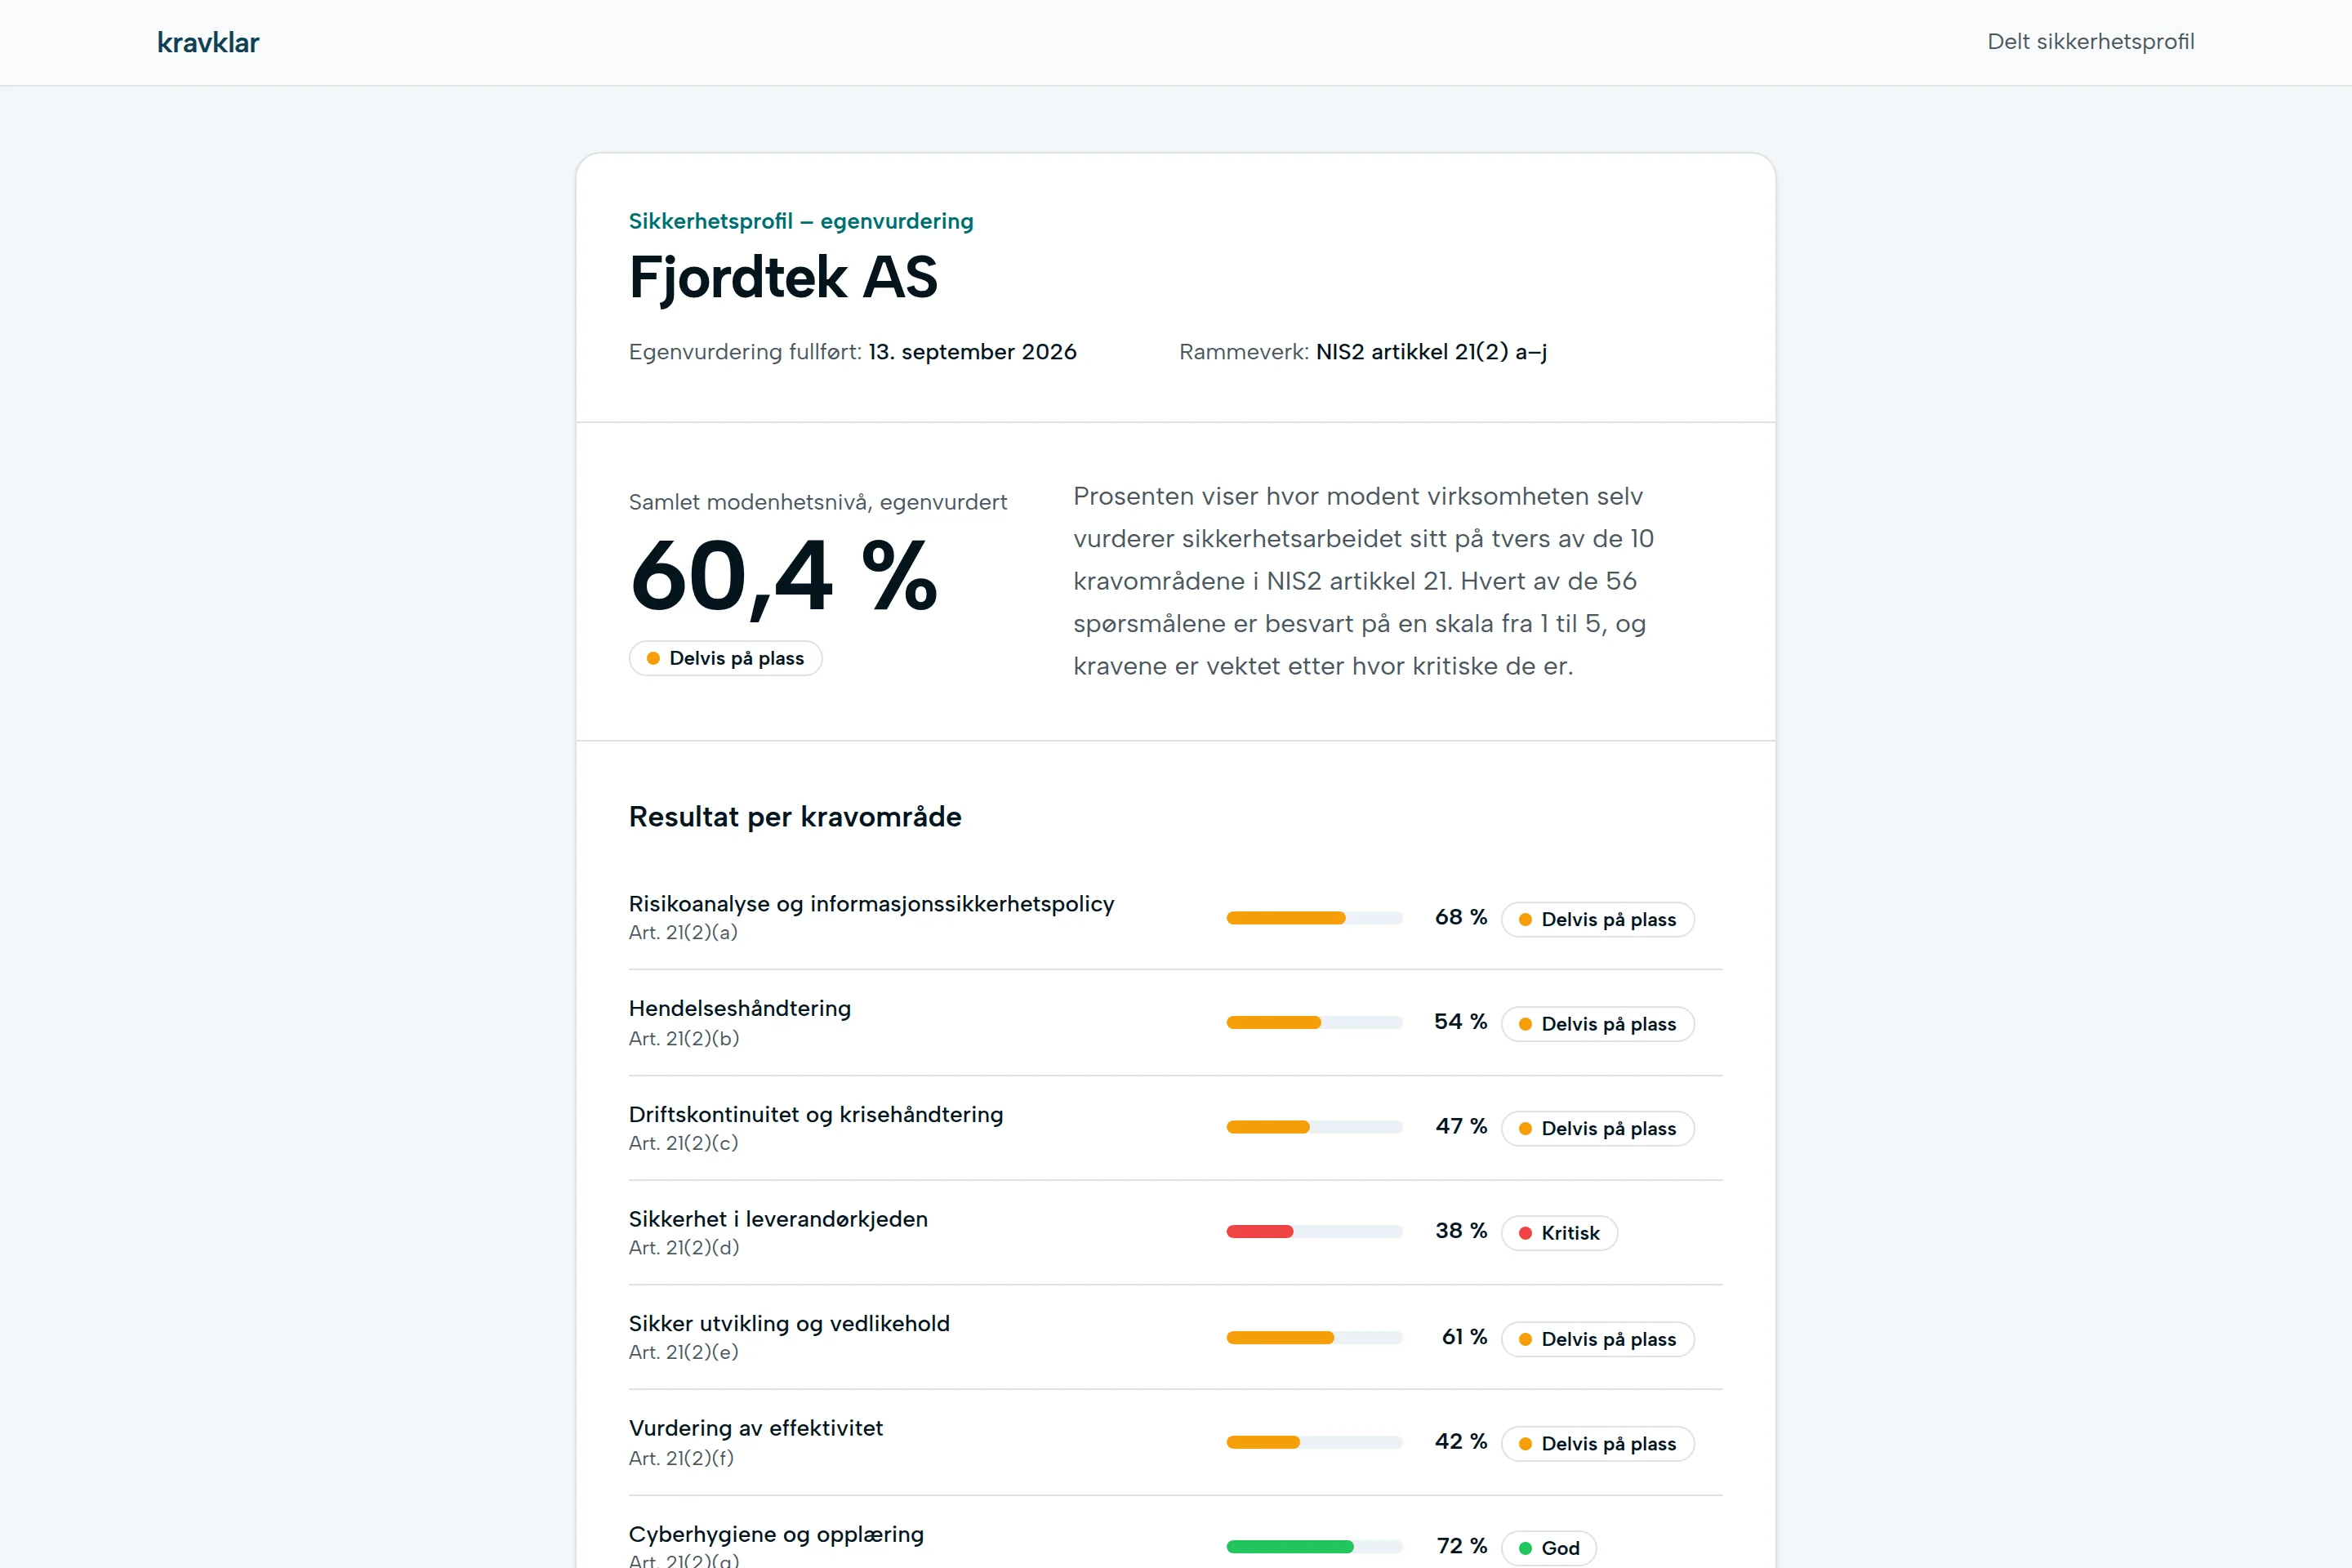
Del resultatet med kunden
GratisSend kunden en egen lenke til sikkerhetsprofilen. Dere ser når den er åpnet, og kan slå den av.
- 4
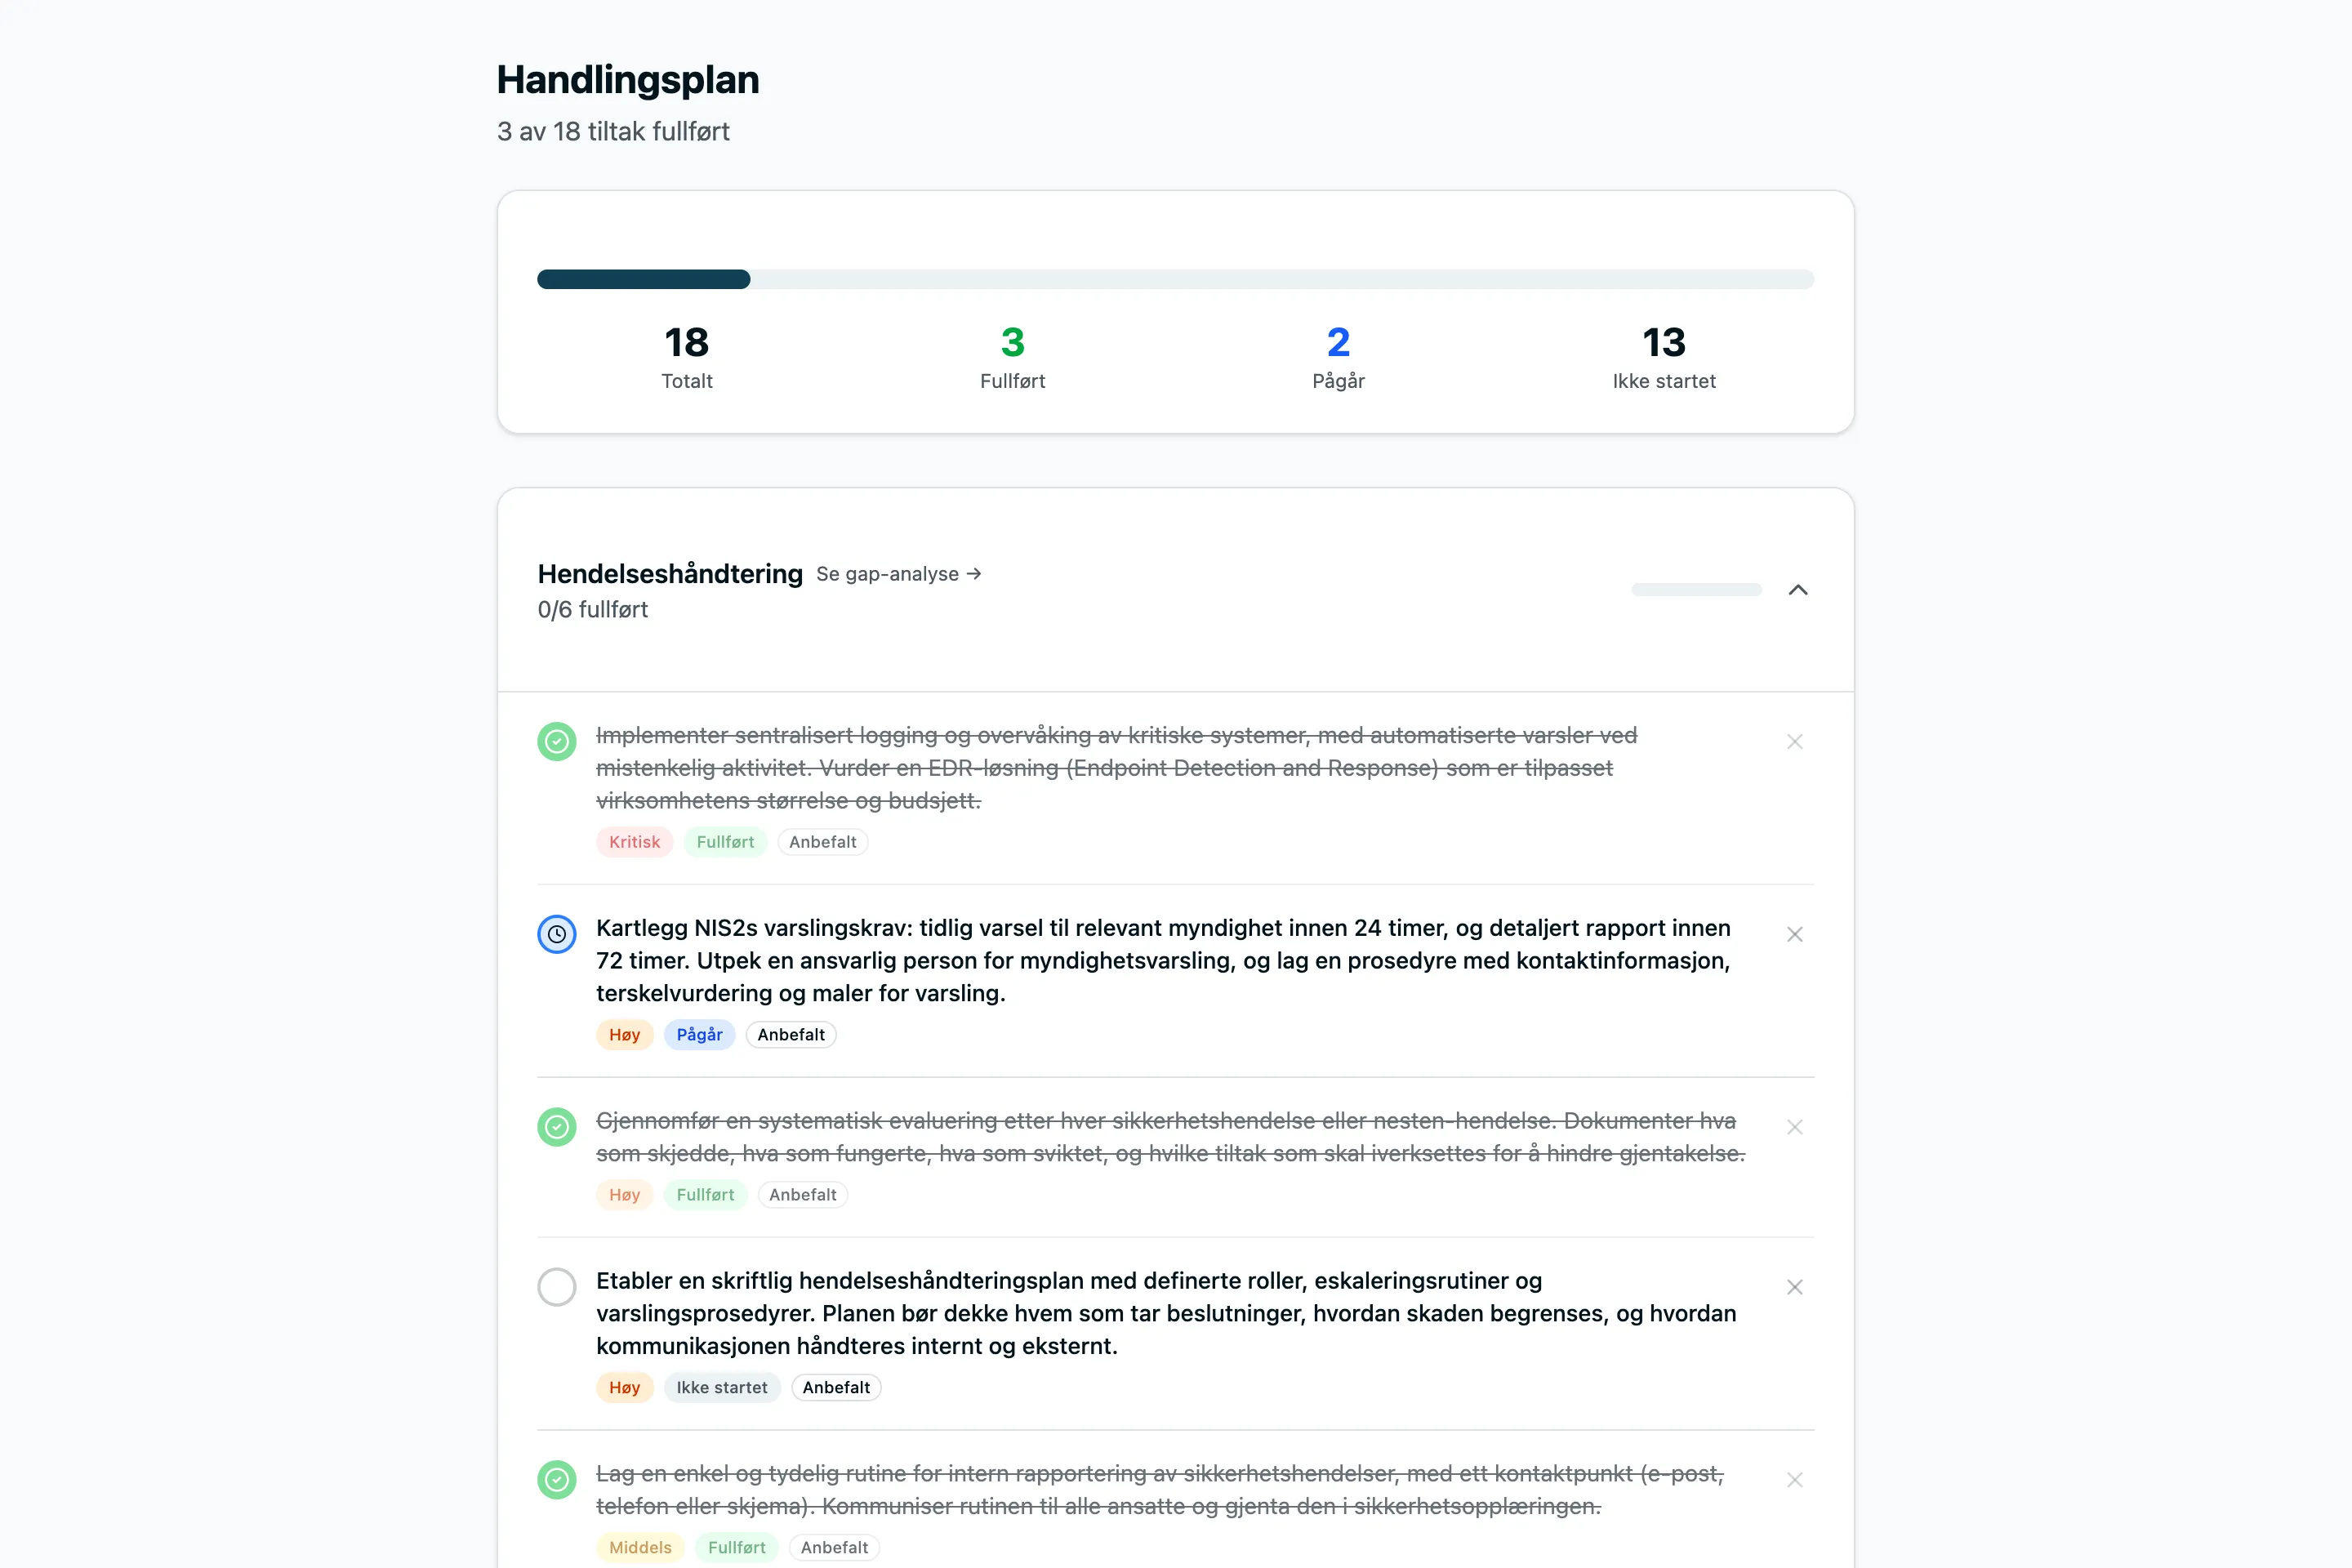
Lukk gapene i riktig rekkefølge
OppfølgingPrioritert handlingsplan med status, frist og notater for hvert tiltak.
- 5
Hold rutinene i gang
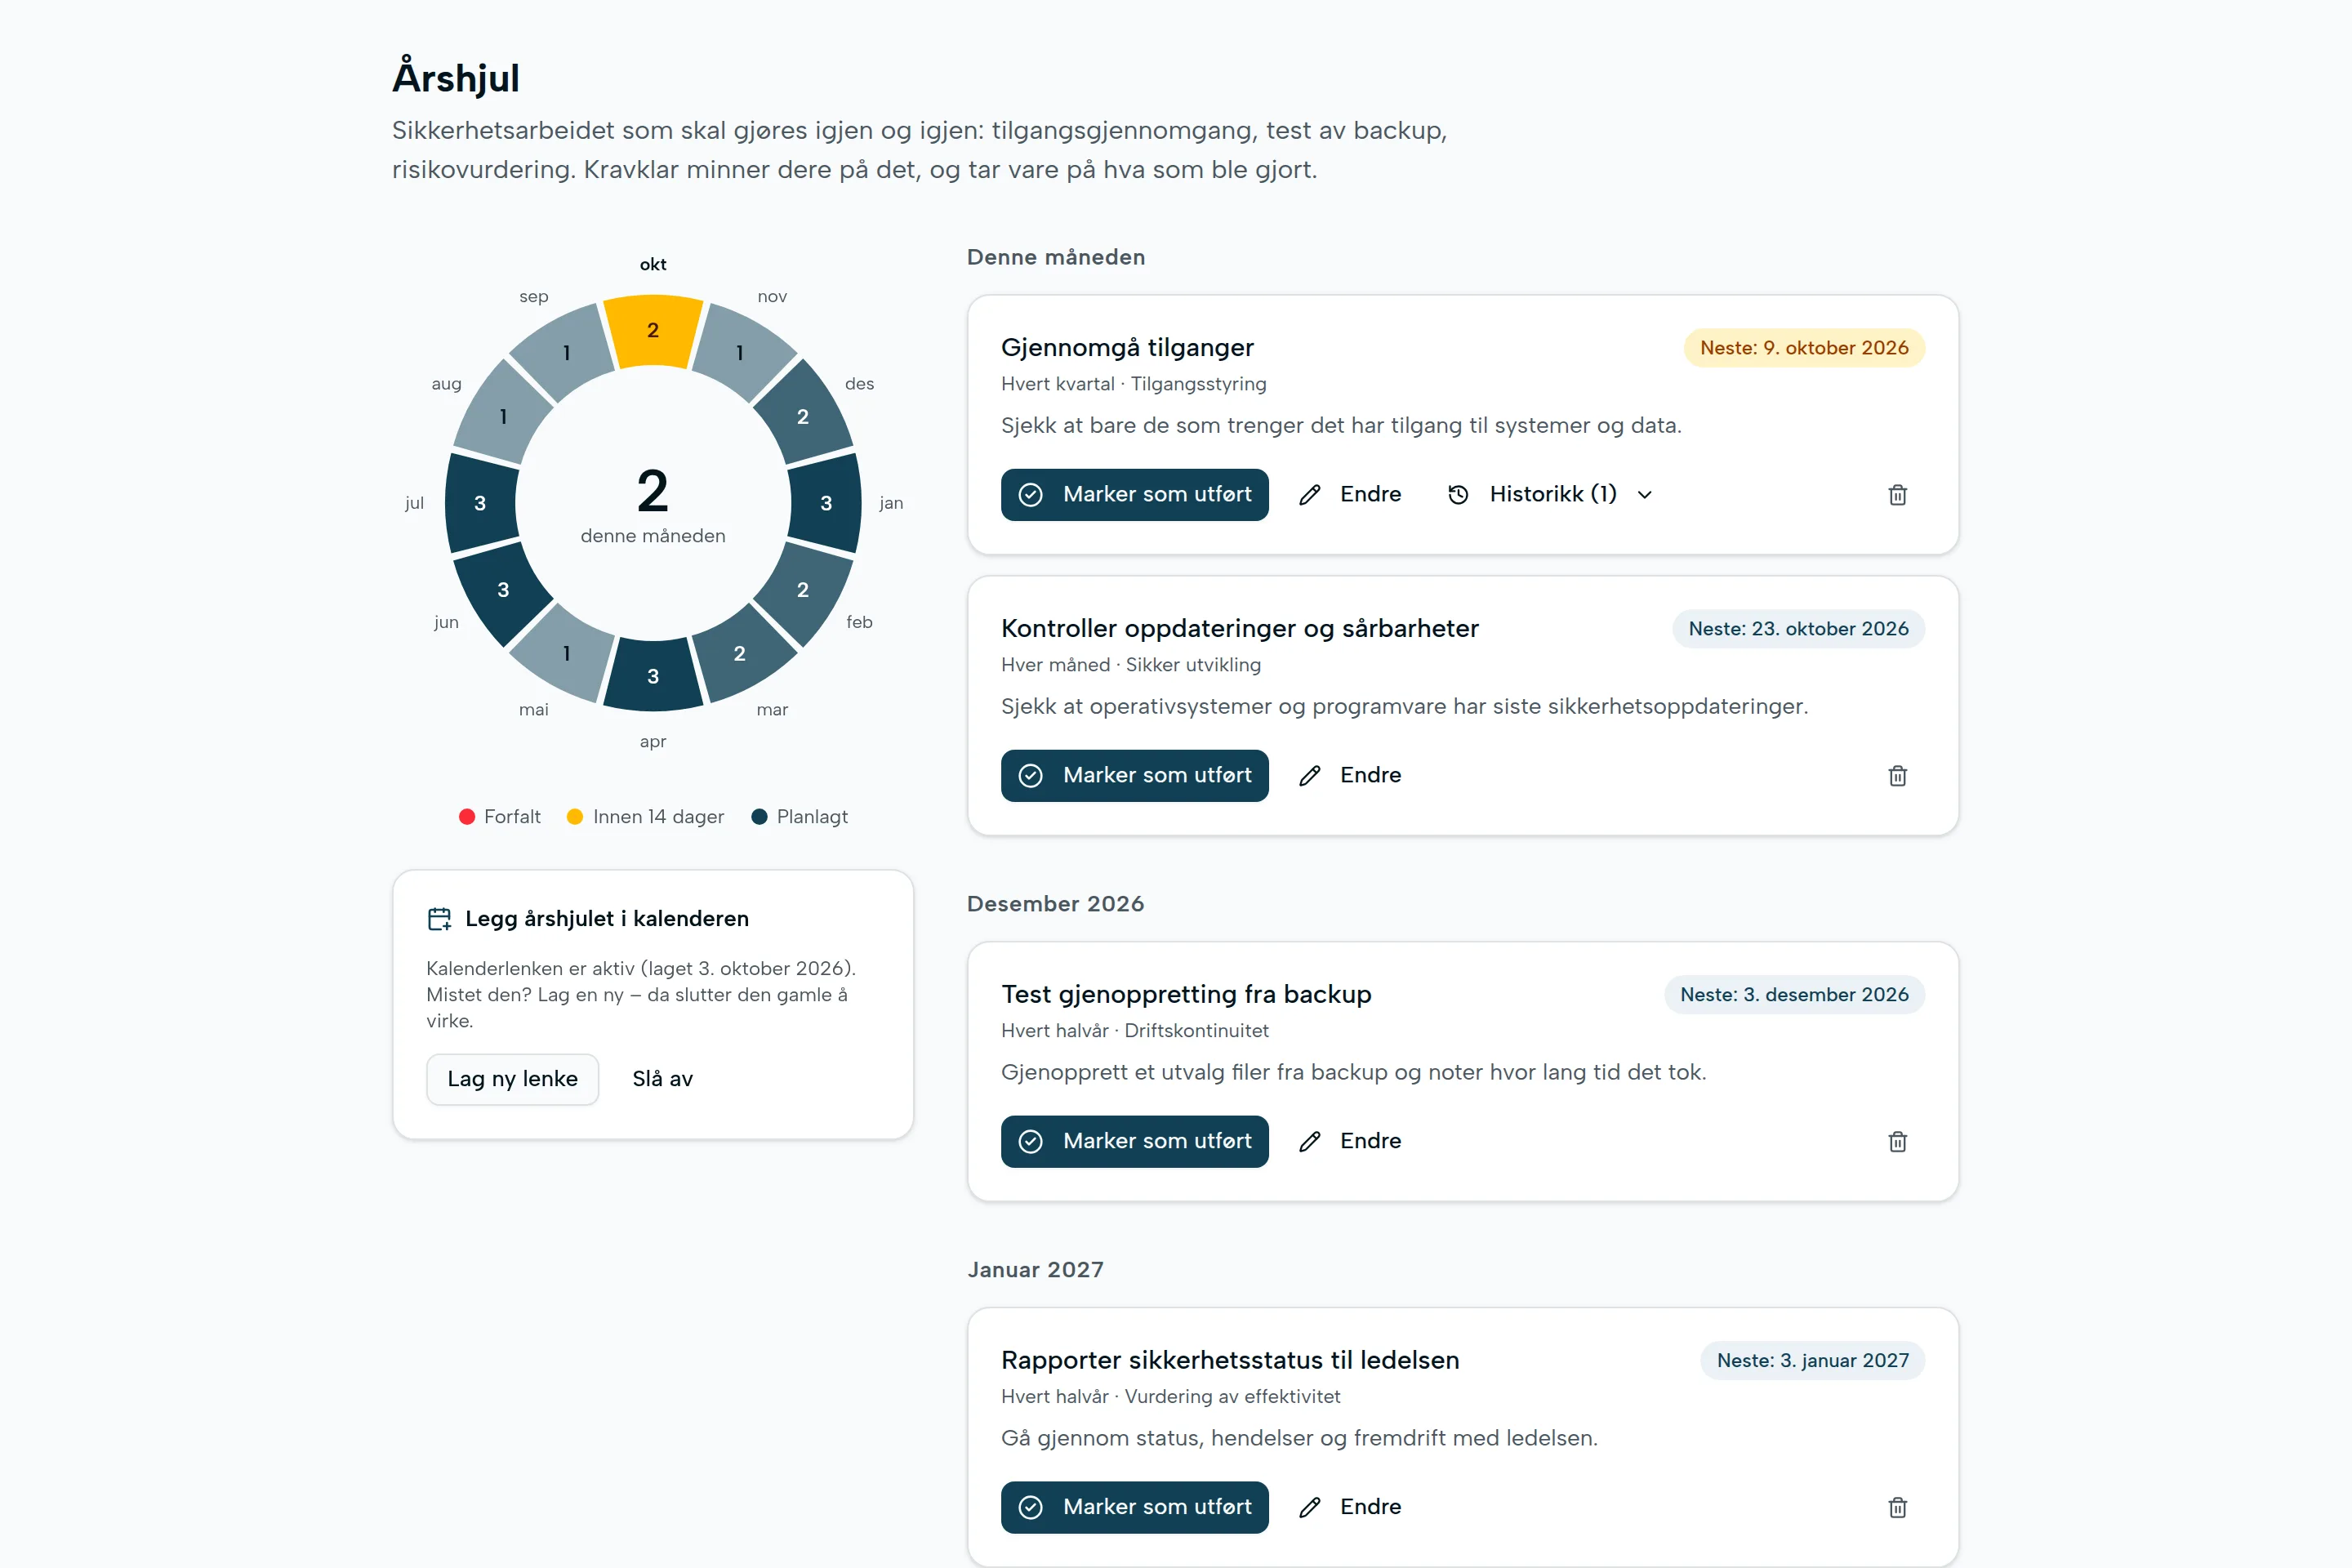
OppfølgingÅrshjul med faste sikkerhetsrutiner, påminnelser på e-post og historikk over hva som er gjort.
- 6
Vis fremgangen til styret
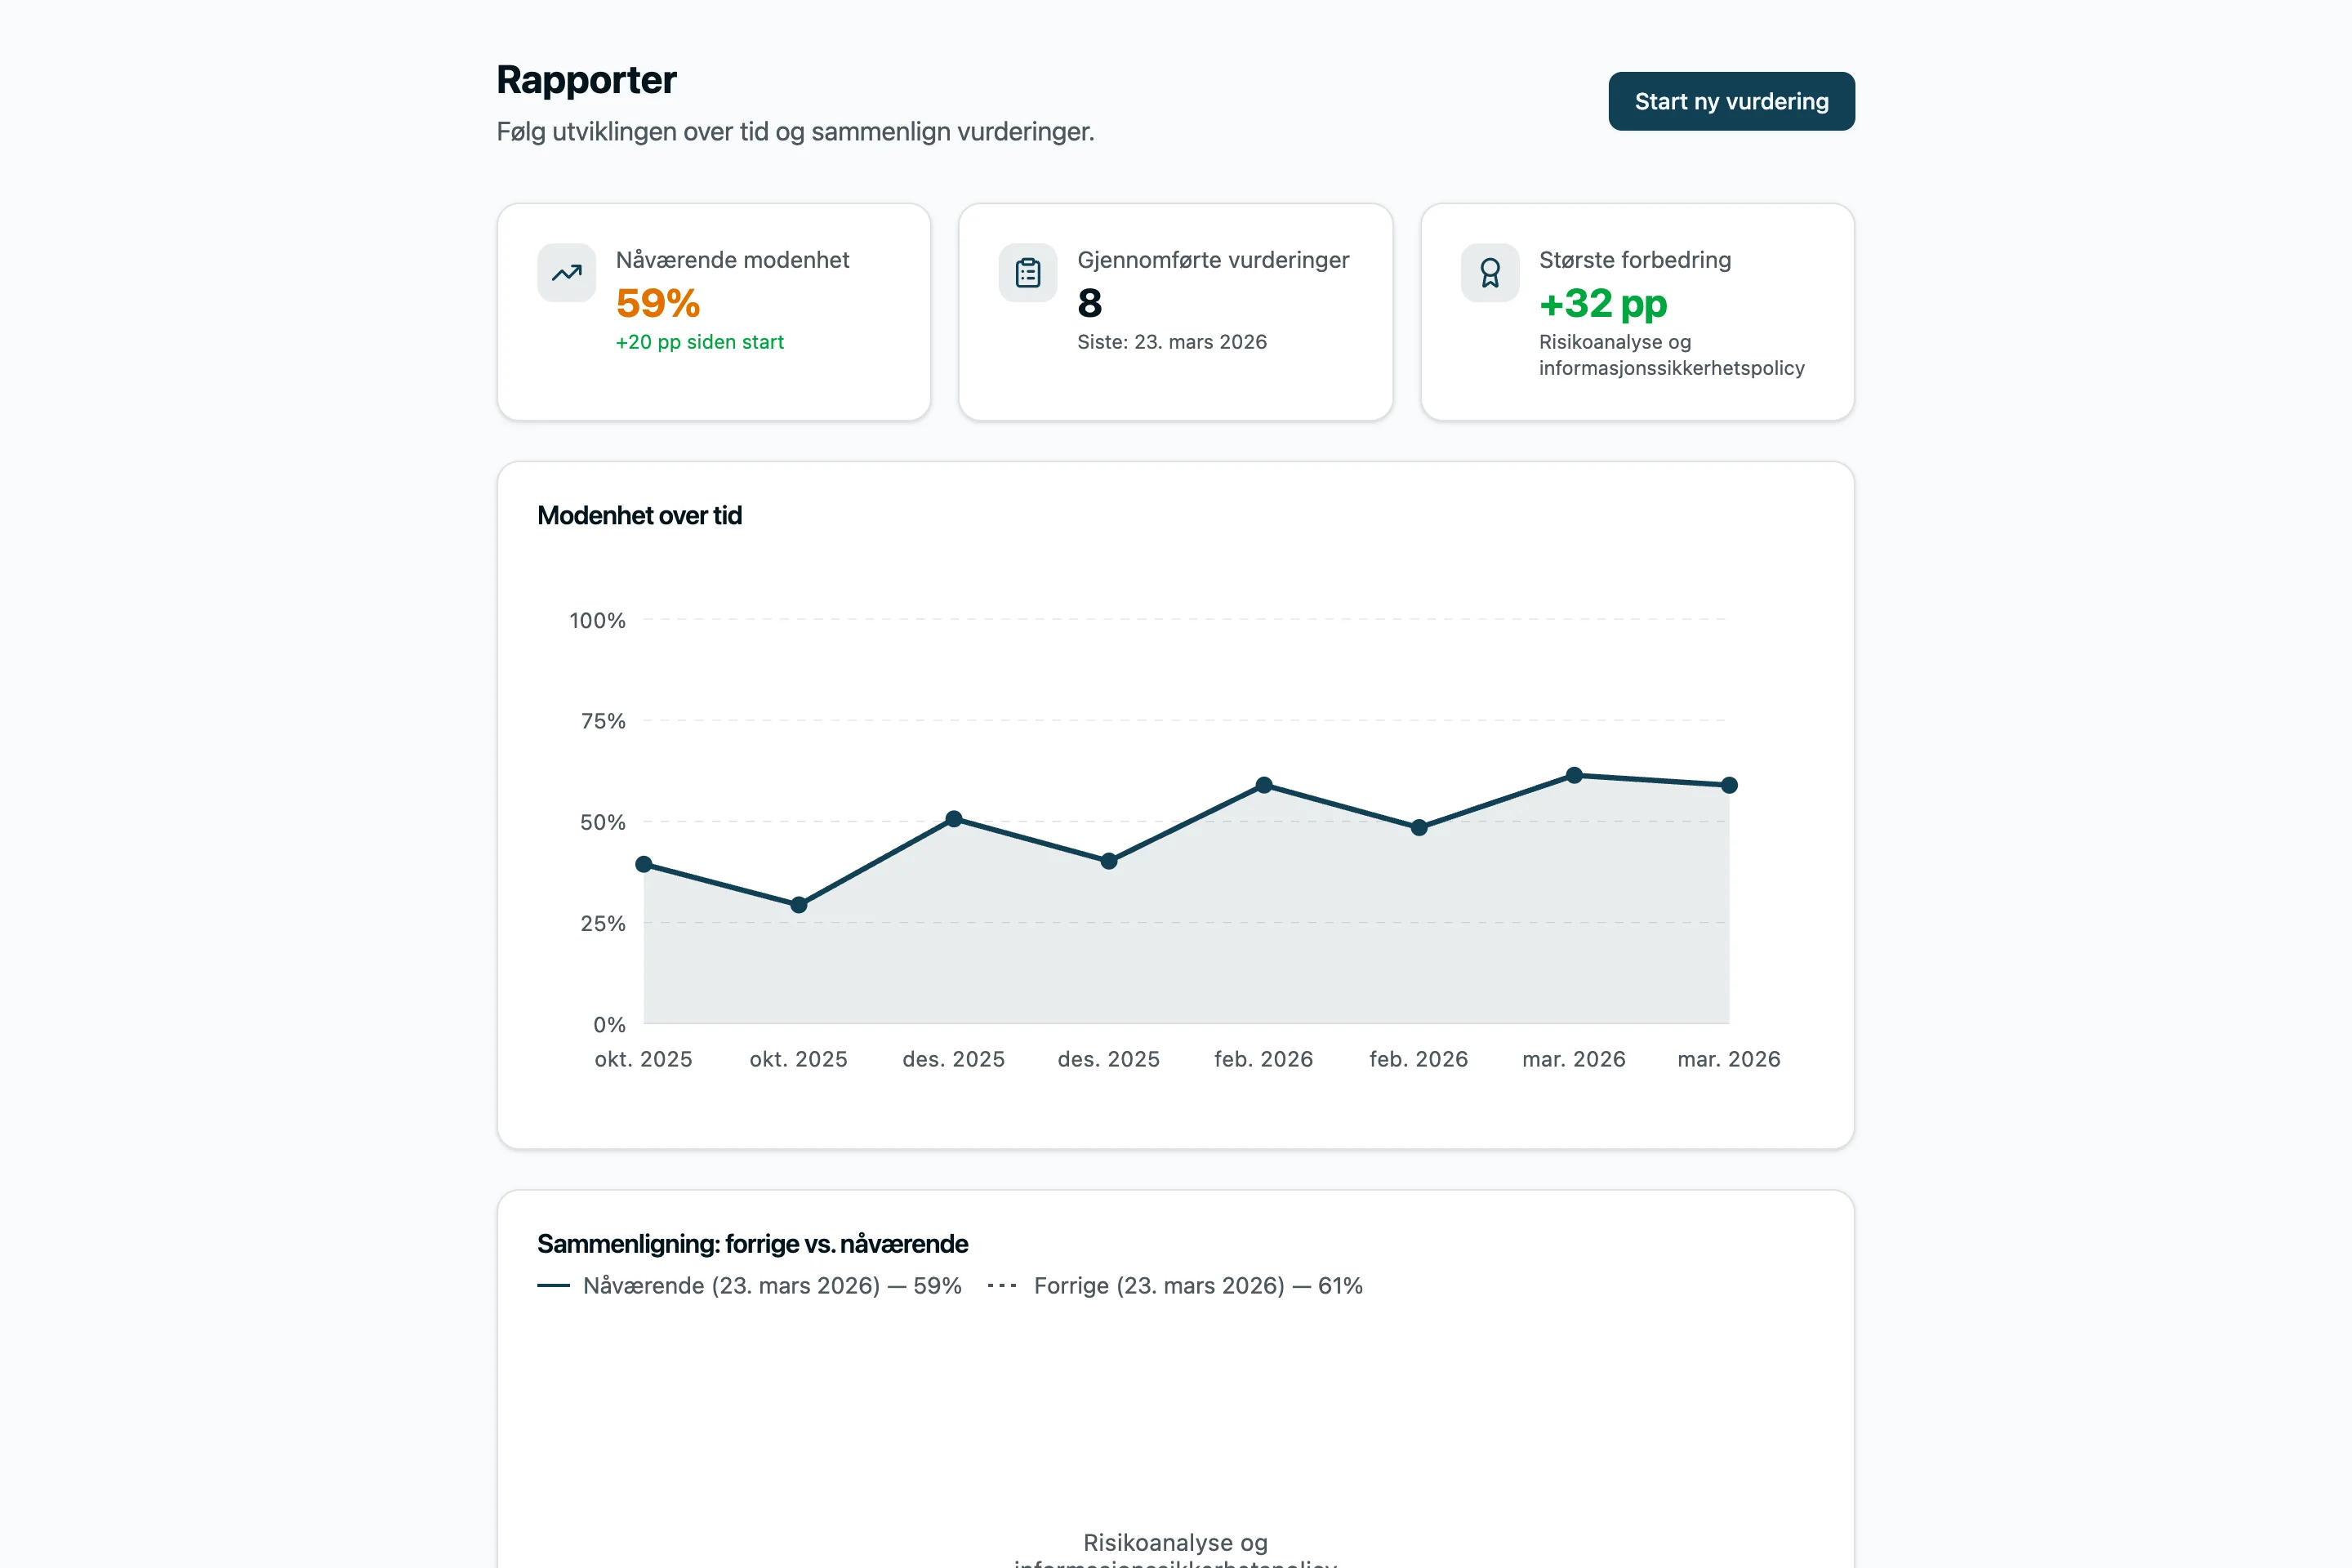
OppfølgingStyreklar PDF med trend over tid og kartlegging mot ISO 27001 Annex A.
Hvert spørsmål kan spores til NIS2 artikkel 21.
De 10 kravområdene følger bokstavpunktene a–j i artikkel 21(2).
- Kravområder
- 10
- Spørsmål
- 56
- Minutter
- ~15
- 1 Risikoanalyse og informasjonssikkerhetspolicy Art. 21(2)(a)
- 2 Hendelseshåndtering Art. 21(2)(b)
- 3 Driftskontinuitet og krisehåndtering Art. 21(2)(c)
- 4 Forsyningskjedesikkerhet Art. 21(2)(d)
- 5 Sikkerhet i anskaffelse, utvikling og vedlikehold av IKT Art. 21(2)(e)
- 6 Vurdering av sikkerhetstiltakenes effektivitet Art. 21(2)(f)
- 7 Grunnleggende cyberhygiene og opplæring Art. 21(2)(g)
- 8 Kryptografi og kryptering Art. 21(2)(h)
- 9 Personellsikkerhet, tilgangskontroll og verdihåndtering Art. 21(2)(i)
- 10 Flerfaktor-autentisering og sikret kommunikasjon Art. 21(2)(j)
Sist oppdatert mars 2026.
Digitalsikkerhetsloven gjelder. NIS2-loven er ikke vedtatt.
Digitalsikkerhetsloven trådte i kraft 1. oktober 2025 og gjennomfører NIS1, ikke NIS2. NIS2 er verken innlemmet i EØS-avtalen eller gjennomført i norsk rett, og ingen dato er fastsatt. Større kunder stiller likevel allerede krav til leverandørenes sikkerhet.
-
januar 2023
NIS2-direktivet vedtatt i EU
-
17.–18. oktober 2024
EU-frist for medlemsstatenes gjennomføring av NIS2
-
1. oktober 2025 Vi er her
Digitalsikkerhetsloven trådte i kraft i Norge – gjennomfører NIS1
-
Ikke vedtatt
Ny norsk lov som skal gjennomføre NIS2 – ingen dato er fastsatt
Forutsigbar pris. Ikke konsulenttimer.
En NIS2-gjennomgang fra en konsulent koster ofte titusener av kroner. Start gratis, og oppgrader når dere vil følge opp.
Gratis
For å se hvor dere står.
Ingen betalingskort. Ingen tidsbegrensning.
- NIS2-omfangssjekk
- Full egenvurdering med 56 spørsmål
- Samlet score og radardiagram
- Trafikklys for hvert kravområde
- Gratis leverandørvurderingsmal (Excel)
- Alle NIS2-guidene
- Del resultatet med kunder via egen lenke (gratis konto)
Oppfølging
AnbefaltFor å lukke gapene og dokumentere arbeidet overfor kunder og styret.
Uten mva. Fast pris per virksomhet, ingen bindingstid.
Alt i Gratis, og:
- Årshjul med faste sikkerhetsrutiner, påminnelser og kalenderlenke
- Trendgrafer som viser fremgangen over tid
- Styreklar PDF-rapport med virksomhetens navn
- Detaljert gapanalyse for hvert spørsmål
- Prioritert handlingsplan med status, frist og notater
- Påminnelse når det er tid for ny vurdering
- Kartlegging mot ISO 27001 Annex A
- Profilen kundene ser viser også fremdrift på tiltakene
«Jeg bygget Kravklar fordi norske SMB-er fortjener et NIS2-verktøy på sitt eget språk, ikke et engelsk skjema laget for konsernregnskap.»
Laget i Bergen
Kravklar utvikles og drives av Torsvik Labs ENK, org.nr. 937 316 704. Spørsmål om produktet eller et kjøp?
kontakt@kravklar.noVanlige spørsmål
Finner du ikke svaret? Skriv til kontakt@kravklar.no.
NIS2 retter seg mot virksomheter i utpekte sektorer som energi, transport, helse, digital infrastruktur og IKT-tjenester. Usikker? Bruk den gratis omfangssjekken for å finne ut om virksomheten er berørt.
Nei. Spørsmålene er skrevet for ledere og IT-ansvarlige uten spesialisert sikkerhetskompetanse. Du velger et modenhetsnivå fra 1 til 5 for hvert spørsmål, og det tar rundt 15 minutter.
Nei. Kravklar er en egenvurdering. Den gir dere en strukturert oversikt over hvor dere står og hva dere bør prioritere, men den er ikke en sertifisering, en revisjon eller juridisk rådgivning.
En konsulent gir skreddersydd rådgivning, men en NIS2-gjennomgang koster ofte titusener av kroner. Kravklar gir dere en strukturert oversikt på et kvarter. Kravklar kan brukes først for å kartlegge status og prioriteringer, og resultatene kan tas med til en konsulent hvis dere trenger mer hjelp. Ved behov for formell revisjon eller sertifisering anbefaler vi å kombinere Kravklar med profesjonell rådgivning.
Gratis gir full egenvurdering med radardiagram og trafikklys, nok til å se hvor dere står. Oppfølging legger til årshjul med påminnelser, detaljert gapanalyse, prioritert handlingsplan, trendhistorikk, påminnelser om ny vurdering og styreklar PDF-rapport.
Ja, når som helst i kundeportalen. Månedlig har ingen bindingstid. Årlig betales forskuddsvis for ett år; sier dere opp, løper abonnementet ut perioden som er betalt, uten refusjon.
Vurderingssvar og kontodata lagres kryptert hos Supabase i Stockholm, Sverige (EU/EØS). Vi selger aldri data til tredjeparter. Dere kan når som helst be om sletting av kontoen og alle tilhørende data. Les mer i personvernerklæringen.
Sett av et kvarter. Vit hvor dere står.
56 spørsmål, 10 kravområder og et tydelig bilde av hvor gapene er størst.